Uživatelský manuál
Stručný průvodce
Poznámky případu
Komponenta tabulky
FAQ
Hledání
Dashboard
Smazané dokumenty a log přístupů
Řešení úkolu
AI asistent
Manuály
Zástup a dovolená
Uspání, probuzení, archivace a smazání případu
Proměnné, historie a graf případu
Základní pojmy
Nahrání dokumentu, složky a revize
Novinky
Oblíbené
Orientace v rozhraní
Widgety dashboardu
Detail případu
Novinky/Oznámení v Team assistant
Seznam případů
Přihlášení a odhlášení
Nastavení účtu
Seznam úkolů
Nastavení mobilní aplikace
Reporty a grafy
Hledání a seznam dokumentů
Předání, převzetí a úkoly k odběru
Hromadné úkoly
Tisk případu
Vytvoření a úprava přehledu
Co je TAS
Pole formuláře
Tabletové rozhraní a NFC
Přehledy
Založení nového případu
Události na případu
Oprávnění k případu
Odběr přehledu e-mailem
Admin dokumentace
Platforma
Administrace
Crony
Paralelní cron - PostponedTaskCron
Crony v5.19
Crony
CleanupCron
MsGraphCheckUnprocessedMailsCron - Kontrola nezpracovaných mailů
Crony v5.7
Hearbeat monitoring cronů
Autentizace a synchronizace
SMTP OAuth autentizace
LDAP, SAML, Entra ID a NFC: nastavení
Konfigurace autentizačních modulů
Autentizace
Organizační struktura
Trezor
DMS atributy
Servisní operace
Trezor
Nastavení mobilní aplikace pro vaše prostředí
Schéma
Import procesů XML
Sdílené soubory
HR agenda a předání agendy
Logy
Archivace
Skripty
Sekvence
Stav systému
Správa novinek
Migrace
Konfigurace
Pluginy
Fronta e-mailů
Servisní konzole
AI monitoring
Sdílené soubory
Nastavení
CSP hlavičky - zásady zabezpečení obsahu
CSV soubory
Naplánované úkoly
Fronty zpracování
Údržba
Menu Administrace
Licence
Dynamické tabulky
Statistiky použití
Nastavení přístupového tokenu a vypršení platnosti relace
Vizuální identita
Šablona
Tisk (Case Overview)
Úkoly
Výpočty na úkolu
Automatické dokončení a zrušení úkolu
E-mailový úkol a notifikace
Builder dynamických podmínek
Multiinstance - detailní popis fungování
Typy úkolů
Smart Event úkol
Instrukce, sekce a otestování úkolu
Obecné nastavení úkolu a řešitel
Multiinstance
Plánování: spuštění, větvení a termín
Dynamické podmínky: builder
Přiřazení proměnných a sekce
Proměnné
Diagram tříd, import stavů a kandidáti aliasů
Seznam dokumentů
Text a text s více řádky
Checkbox
Číslo
Proměnné: přehled a společná nastavení
Číselníky (texty, čísla, datumy)
Dynamické řádky
Datum
Dynamický seznam
Sekvence
Dynamická tabulka
Skartace
Graf šablony
Záložka Šablona
Seznam šablon
Import, export a kopírování šablony
Linky
Case Overview Builder (Detail případu)
Hlavičky šablony
Stavy případu
Role
Self-hosted administration
Připojení k jiné databázi
Diagnostika služeb
Change the default URL in Oracle VirtualBox
Hyper-V: izolovaná NAT síť s přesměrováním portů
Uživatelé
Překlady
NFC integrace
Události a pravidla
AXIOS API
Plány
AXIOS s využitím Trezoru
Uživatelé
Axios s využitím certifikátů (SSL)
Detail uživatele
Výpočty a funkce
Dynamické podmínky (formuláře)
Ostatní dynamické podmínky
Optimalizace volání api na dynamických podmínkách
Filtrování v dynamickém listu pomocí dynamických podmínek
Dynamické podmínky: skript
Dynamické řádky: skript
Výpočty
Dynamické tabulky
Tisk a generování souborů
Dokumenty ve výpočtech — kompletní průvodce
Tisk a generování souborů ve výpočtech
Vytvoření dokumentu DOCX
Ostatní výpočty
Jak a kdy běží výpočty
Reference API výpočtů: knihovna lib
Reference API výpočtů: proměnné a případ
Globální skripty a React skripty
Integrace
MS Graph
MS Graph - příprava schránky
MS Graph - konfirurace cronu
MS Graph v2 (od v5.7.102)
MS Graph - příprava schránky - Legacy
MS Graph (e-mail)
ISDOC.PDF
DocuSign
Modul na volání TASu - TAS 2 TAS (zakládání procesů přes API)
DB View
DocuSign a elektronický podpis
ERP a další integrace
Smart Events pro integrace
TAS Forms
Pokročilé funkce a tipy
Filtrování v dynamickém listu pomocí URL parametru (statické)
Optimalizace přehledů s velkým počtem případů
AI Features
API dokumentace
Produkt
Technický changelog
Business Changelog
Průvodce upgradem z předchozích verzí
Upgrade na 5.19
Upgrade na 5.17
Upgrade na 5.7
Lodash upgrade v4.17.x (>v5.5)
Hlavní změny a zaniklé funkce (v5.3 > v5.7)
Podbarvení proměnných ve stavu Read-only (>v5.7.58)
Upgrade na 5.3
Migrace dynamických podmínek
Úprava a kontrola tisku pdf
Úprava Popis úkolu vs Instrukce k úkolu
Transpilace forEach na for loop
Vykreslení HTML na Caseoverview
Rozdíly mezi TAS4 a TAS5 - kompletní přehled
Best Practices upgrade z TAS 4 na TAS 5
Použití validačních funkcí
Technické požadavky a architektura
Status routes
Prerekvizity serveru
Bezpečnost a ochrana dat
Security
TAS Operations Runbook
Technologická architektura
Graceful Shutdown + Status Routes
Aktuality / Důležité informace
Microsoft ukončení Basic Auth pro SMTP
Ukončení podpory EWS a přechod na Microsoft Graph
Úprava v EWS po aktualizaci MS Exchange (29.04.2025)
Bezpečnostní oznámení
Getting Started
- Vše /
- Admin dokumentace
- Platforma
- Administrace
- Autentizace a synchronizace /
- LDAP, SAML, Entra ID a NFC: nastavení
LDAP, SAML, Entra ID a NFC: nastavení
Článek Autentizace popisuje obrazovku, na které administrátor moduly přihlášení přidává, testuje a maže. Tahle kapitola doplňuje přesné nastavení jednotlivých typů modulu – LDAP, Microsoft Entra ID, SAML a NFC – a SMTP OAuth, což je samostatné nastavení odesílání pošty, ne modul přihlášení.
Pole nastavení modulu se na obrazovce Autentizace generují podle typu modulu – proto se u SAML v nastavení objevují technické záložky „anyOf-0“/„anyOf-1“: jde o dvě varianty pole pro certifikát IdP (jeden certifikát, nebo víc certifikátů najednou), ne o chybu.
LDAP
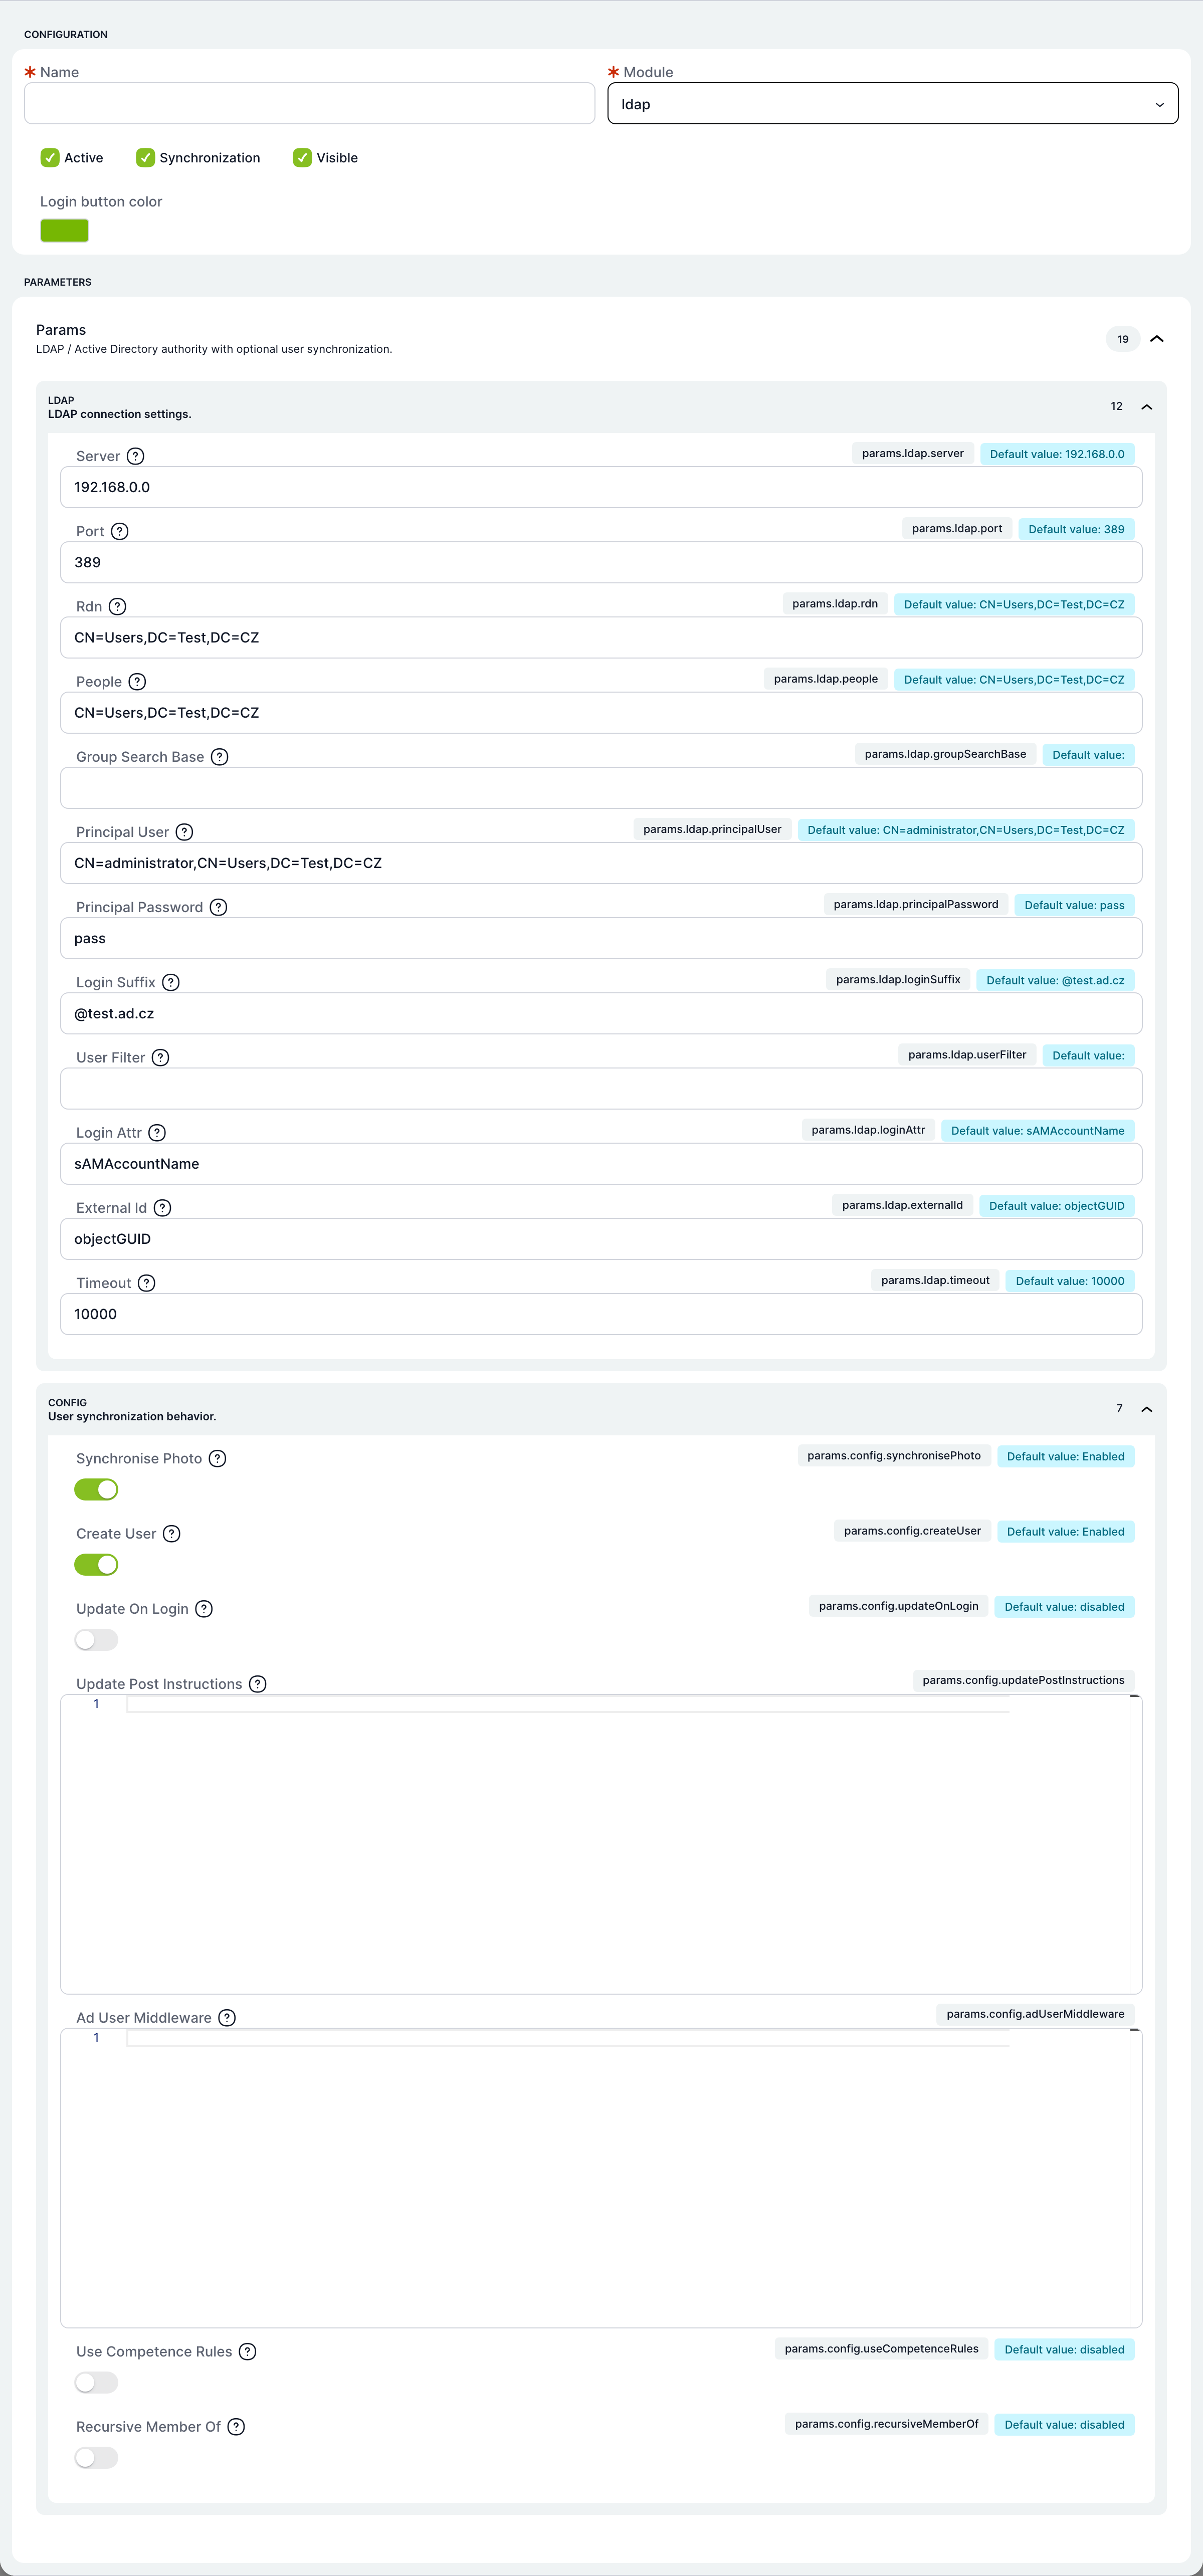
| Pole | Význam |
|---|---|
| Server | Adresa LDAP serveru, např. 192.168.0.10. Pro šifrované spojení použijte adresu s prefixem ldaps://. |
| Port | Port LDAP serveru (výchozí 389). |
| RDN | Základní rozlišující jméno (base DN) adresáře. |
| People | Rozlišující jméno větve, ve které se hledají uživatelé. |
| Skupina pro hledání (groupSearchBase) | Základna, ze které se dohledává členství ve skupinách. Nechte prázdné, pokud skupiny nepoužíváte. |
| Přihlašovací uživatel | DN účtu, kterým se TAS k adresáři připojuje (bind DN). |
| Heslo přihlašovacího uživatele | Heslo bind účtu. Použijte účet, který má k adresáři jen právo čtení. |
| Přípona přihlášení | Doplní se za zadané uživatelské jméno, např. @firma.cz. |
| Filtr uživatele | Doplňující LDAP filtr, kterým lze zúžit okruh platných uživatelů. |
| Přihlašovací atribut | Atribut adresáře, proti kterému se porovnává zadané jméno (výchozí sAMAccountName). |
| Externí ID | Atribut, podle kterého TAS pozná stejného uživatele při opakované synchronizaci (výchozí objectGUID). |
| Časový limit | Časový limit spojení v milisekundách (výchozí 10 000). |
| Synchronizovat fotografii | Při synchronizaci stáhne i fotografii uživatele. |
| Vytvářet uživatele | Neexistující uživatel se při prvním přihlášení / synchronizaci založí automaticky. |
| Aktualizovat při přihlášení | Údaje uživatele se aktualizují z adresáře při každém přihlášení, ne jen při synchronizaci. |
| Skript po vytvoření/aktualizaci | Vlastní skript spuštěný po založení nebo aktualizaci uživatele. |
| Middleware záznamu | Skript, kterým lze syrový záznam z adresáře upravit ještě před namapováním na uživatele TAS. |
| Použít kompetenční pravidla | Členství ve skupinách (memberOf) lze využít v kompetenčních pravidlech pro přidělování rolí – viz článek Role a kompetence. |
| Rekurzivní členství | Při vyhodnocování skupin zohlední i vnořené skupiny, ne jen přímé členství. |
LDAP modul nemá samostatná pole pro mapování e-mailu nebo zobrazovaného jména – řeší se ve skriptu Middleware záznamu nebo Skript po vytvoření/aktualizaci.
Microsoft Entra ID (Azure AD)
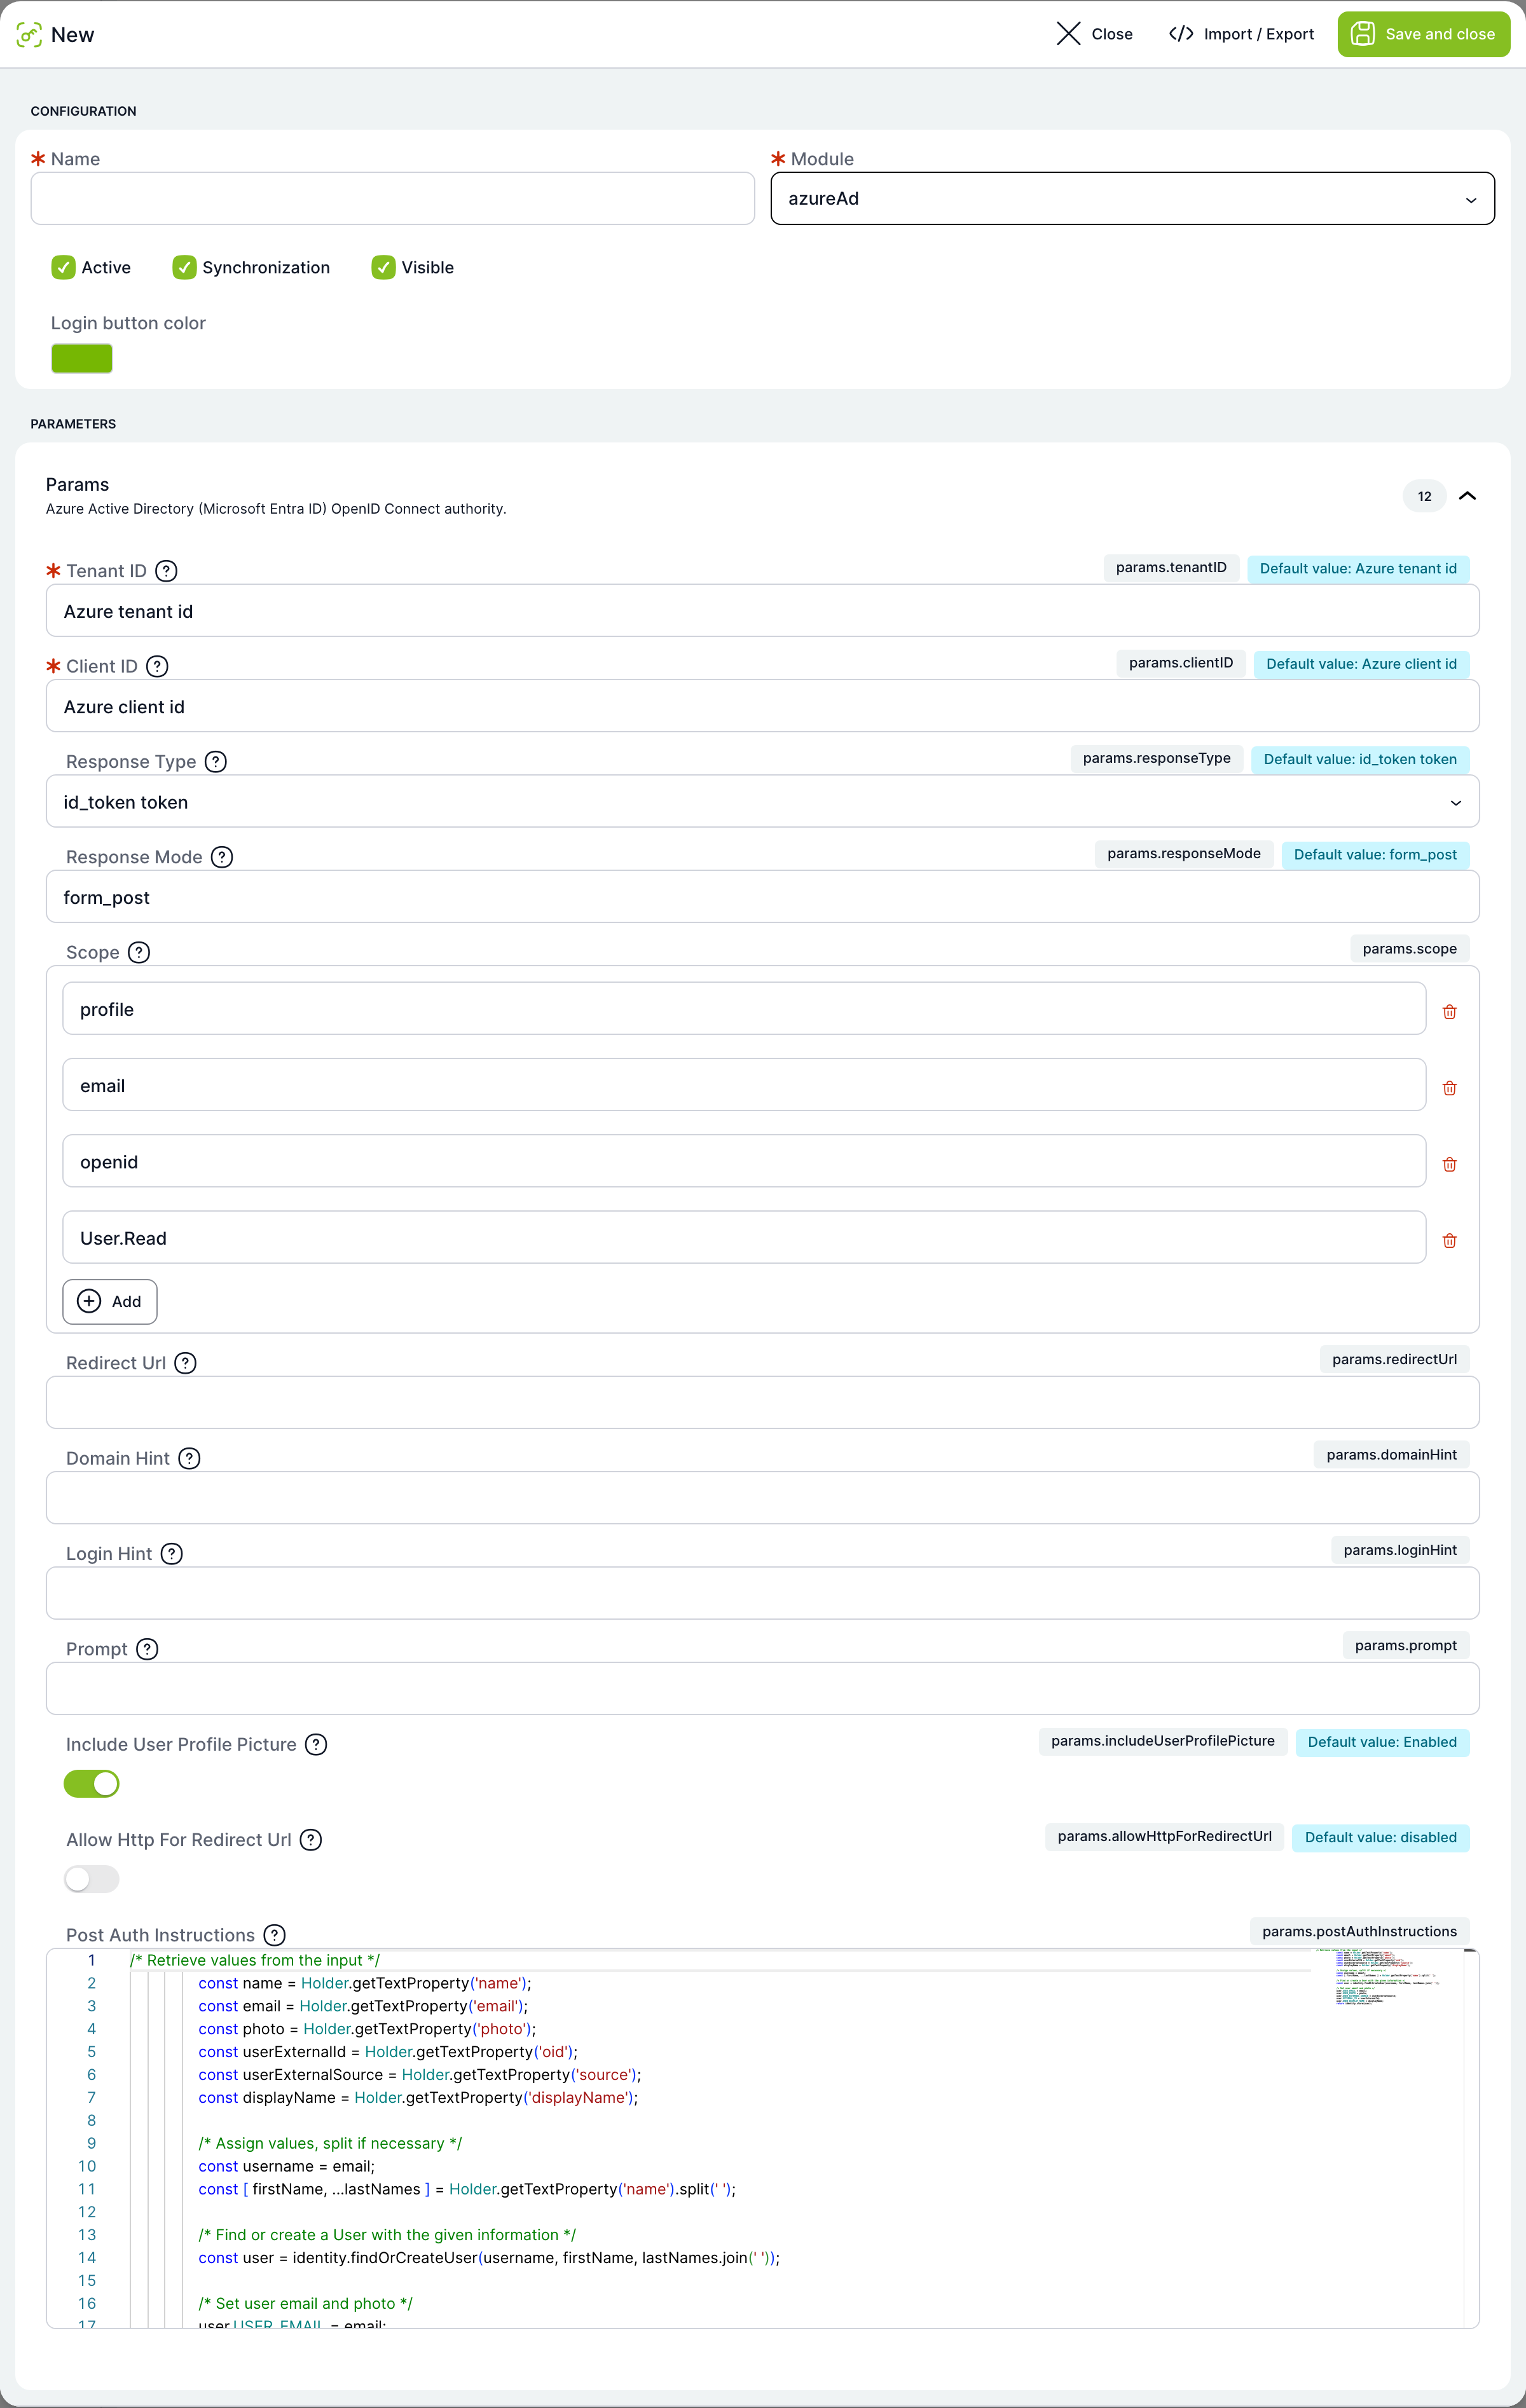
| Pole | Význam |
|---|---|
| Tenant ID | ID tenantu Entra ID. |
| Client ID | ID aplikace registrované v Entra ID. |
| Typ odpovědi | id_token nebo id_token token (výchozí). Druhá varianta je nutná, má-li TAS stahovat i profilovou fotografii uživatele. |
| Režim odpovědi | Jen form_post je podporovaný. |
| Rozsah (scope) | Seznam požadovaných oprávnění, výchozí profile, email, openid, User.Read. |
| Přesměrovací URL | Vlastní přesměrovací adresa; když necháte prázdné, použije se výchozí /auth/azure-ad/callback/<id modulu>. |
| Nápověda doménou / přihlášením / promptem | Volitelné parametry předané přímo do přihlašovací stránky Entra ID (např. předvyplnění domény). |
| Stahovat profilovou fotografii | Vyžaduje Typ odpovědi id_token token a rozsah User.Read. |
| Povolit http pro přesměrovací URL | Povolí nešifrované http:// jako přesměrovací adresu (jen pro testování). |
| Skript po přihlášení | Skript, který z přihlašovacích údajů (claims) tokenu najde nebo založí uživatele TAS. |
Modul Entra ID se přihlašuje přes prohlížeč (OIDC implicit flow), proto nemá pole pro Client secret ani certifikát – ty u tohoto typu modulu TAS nepoužívá.
SAML 2.0
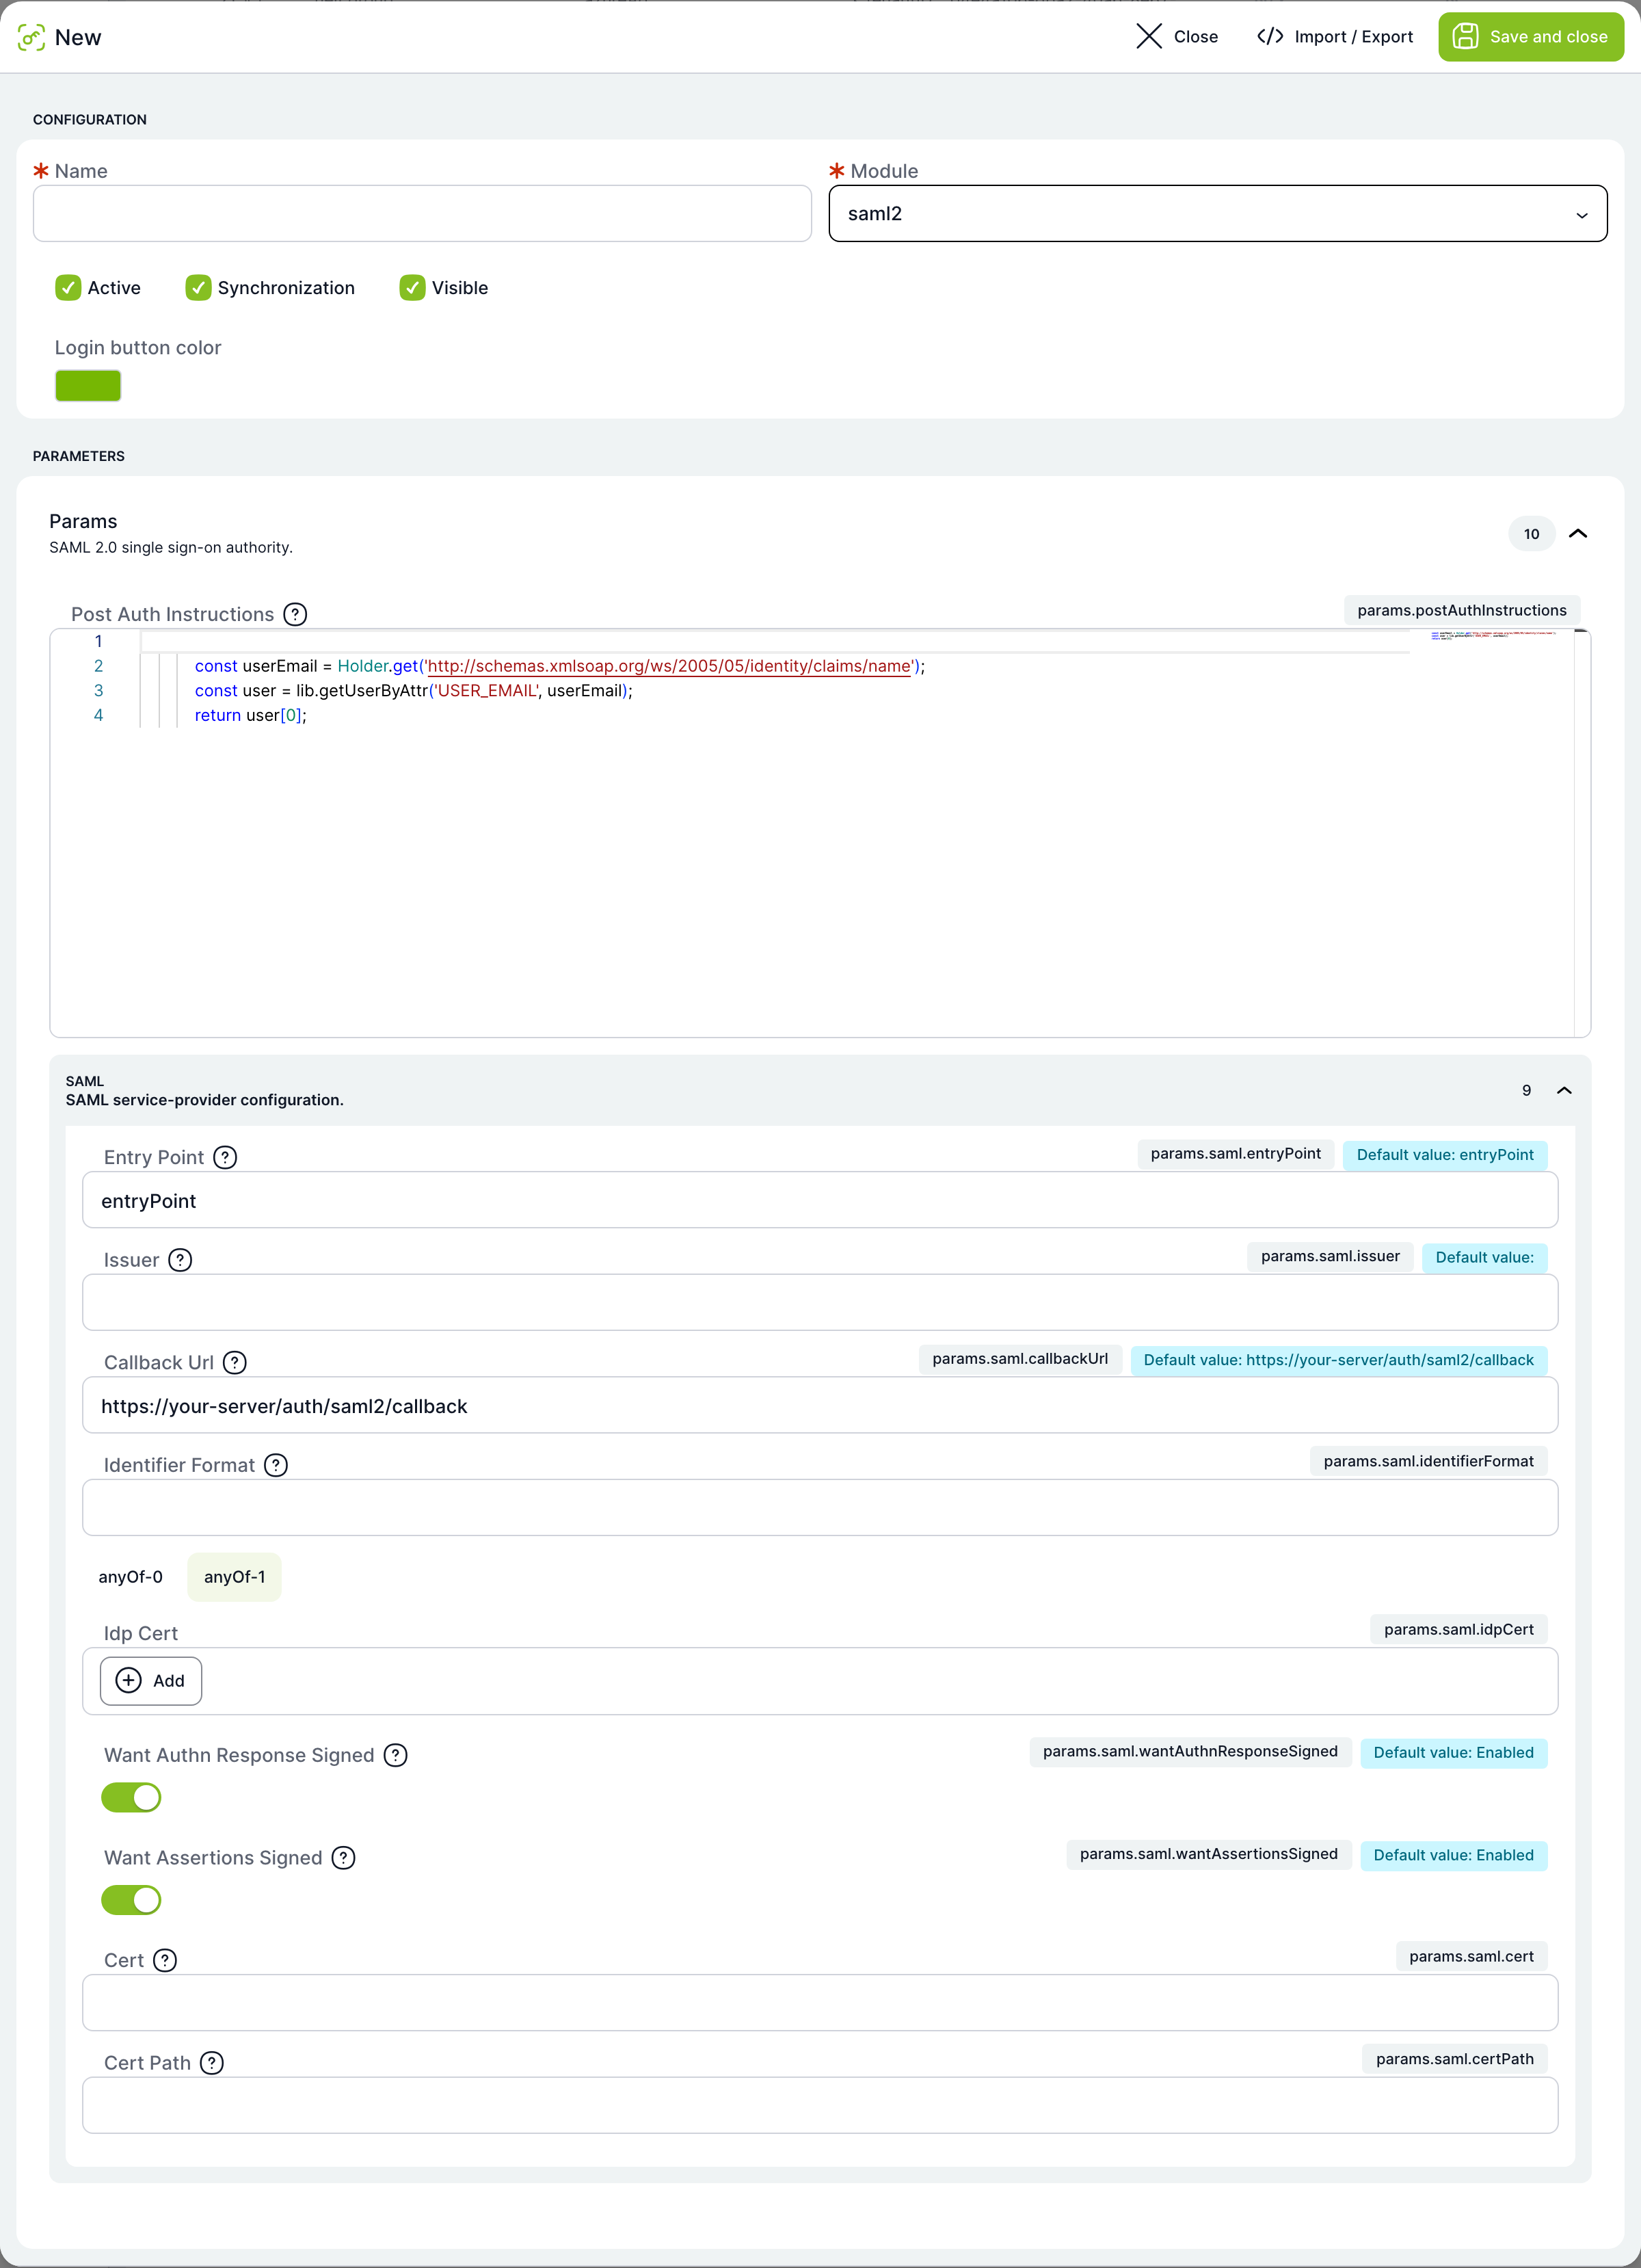
| Pole | Význam |
|---|---|
| Vstupní bod (entryPoint) | Přihlašovací URL identity providera (IdP). |
| Issuer | Identifikátor TAS jako poskytovatele služby (SP entity ID). |
| Callback URL | Adresa, na kterou IdP po přihlášení pošle odpověď (ACS URL); skutečná cesta je vždy /auth/saml2/callback. |
| Formát identifikátoru | Volitelně požadovaný formát NameID. |
| Certifikát IdP (anyOf-0 / anyOf-1) | Certifikát(y) identity providera pro ověření podpisu – buď jeden certifikát, nebo víc najednou. V praxi se obvykle nevyplňuje ručně: TAS si ho dohledá sám z metadat (pole Cert) nebo ze souboru (Cesta k certifikátu). |
| Cert (metadata URL nebo certifikát) | Adresa XML metadat IdP (nebo přímo certifikát), ze kterých TAS certifikát načte. |
| Cesta k certifikátu | Alternativa k poli Cert – cesta k souboru s certifikátem na serveru. |
| Vyžadovat podepsanou odpověď | Odmítne odpověď IdP bez platného podpisu. |
| Vyžadovat podepsaná tvrzení | Odmítne jednotlivá tvrzení (assertions) bez platného podpisu. |
| Skript po přihlášení | Skript, který z profilu SAML najde nebo založí uživatele TAS. |
NFC
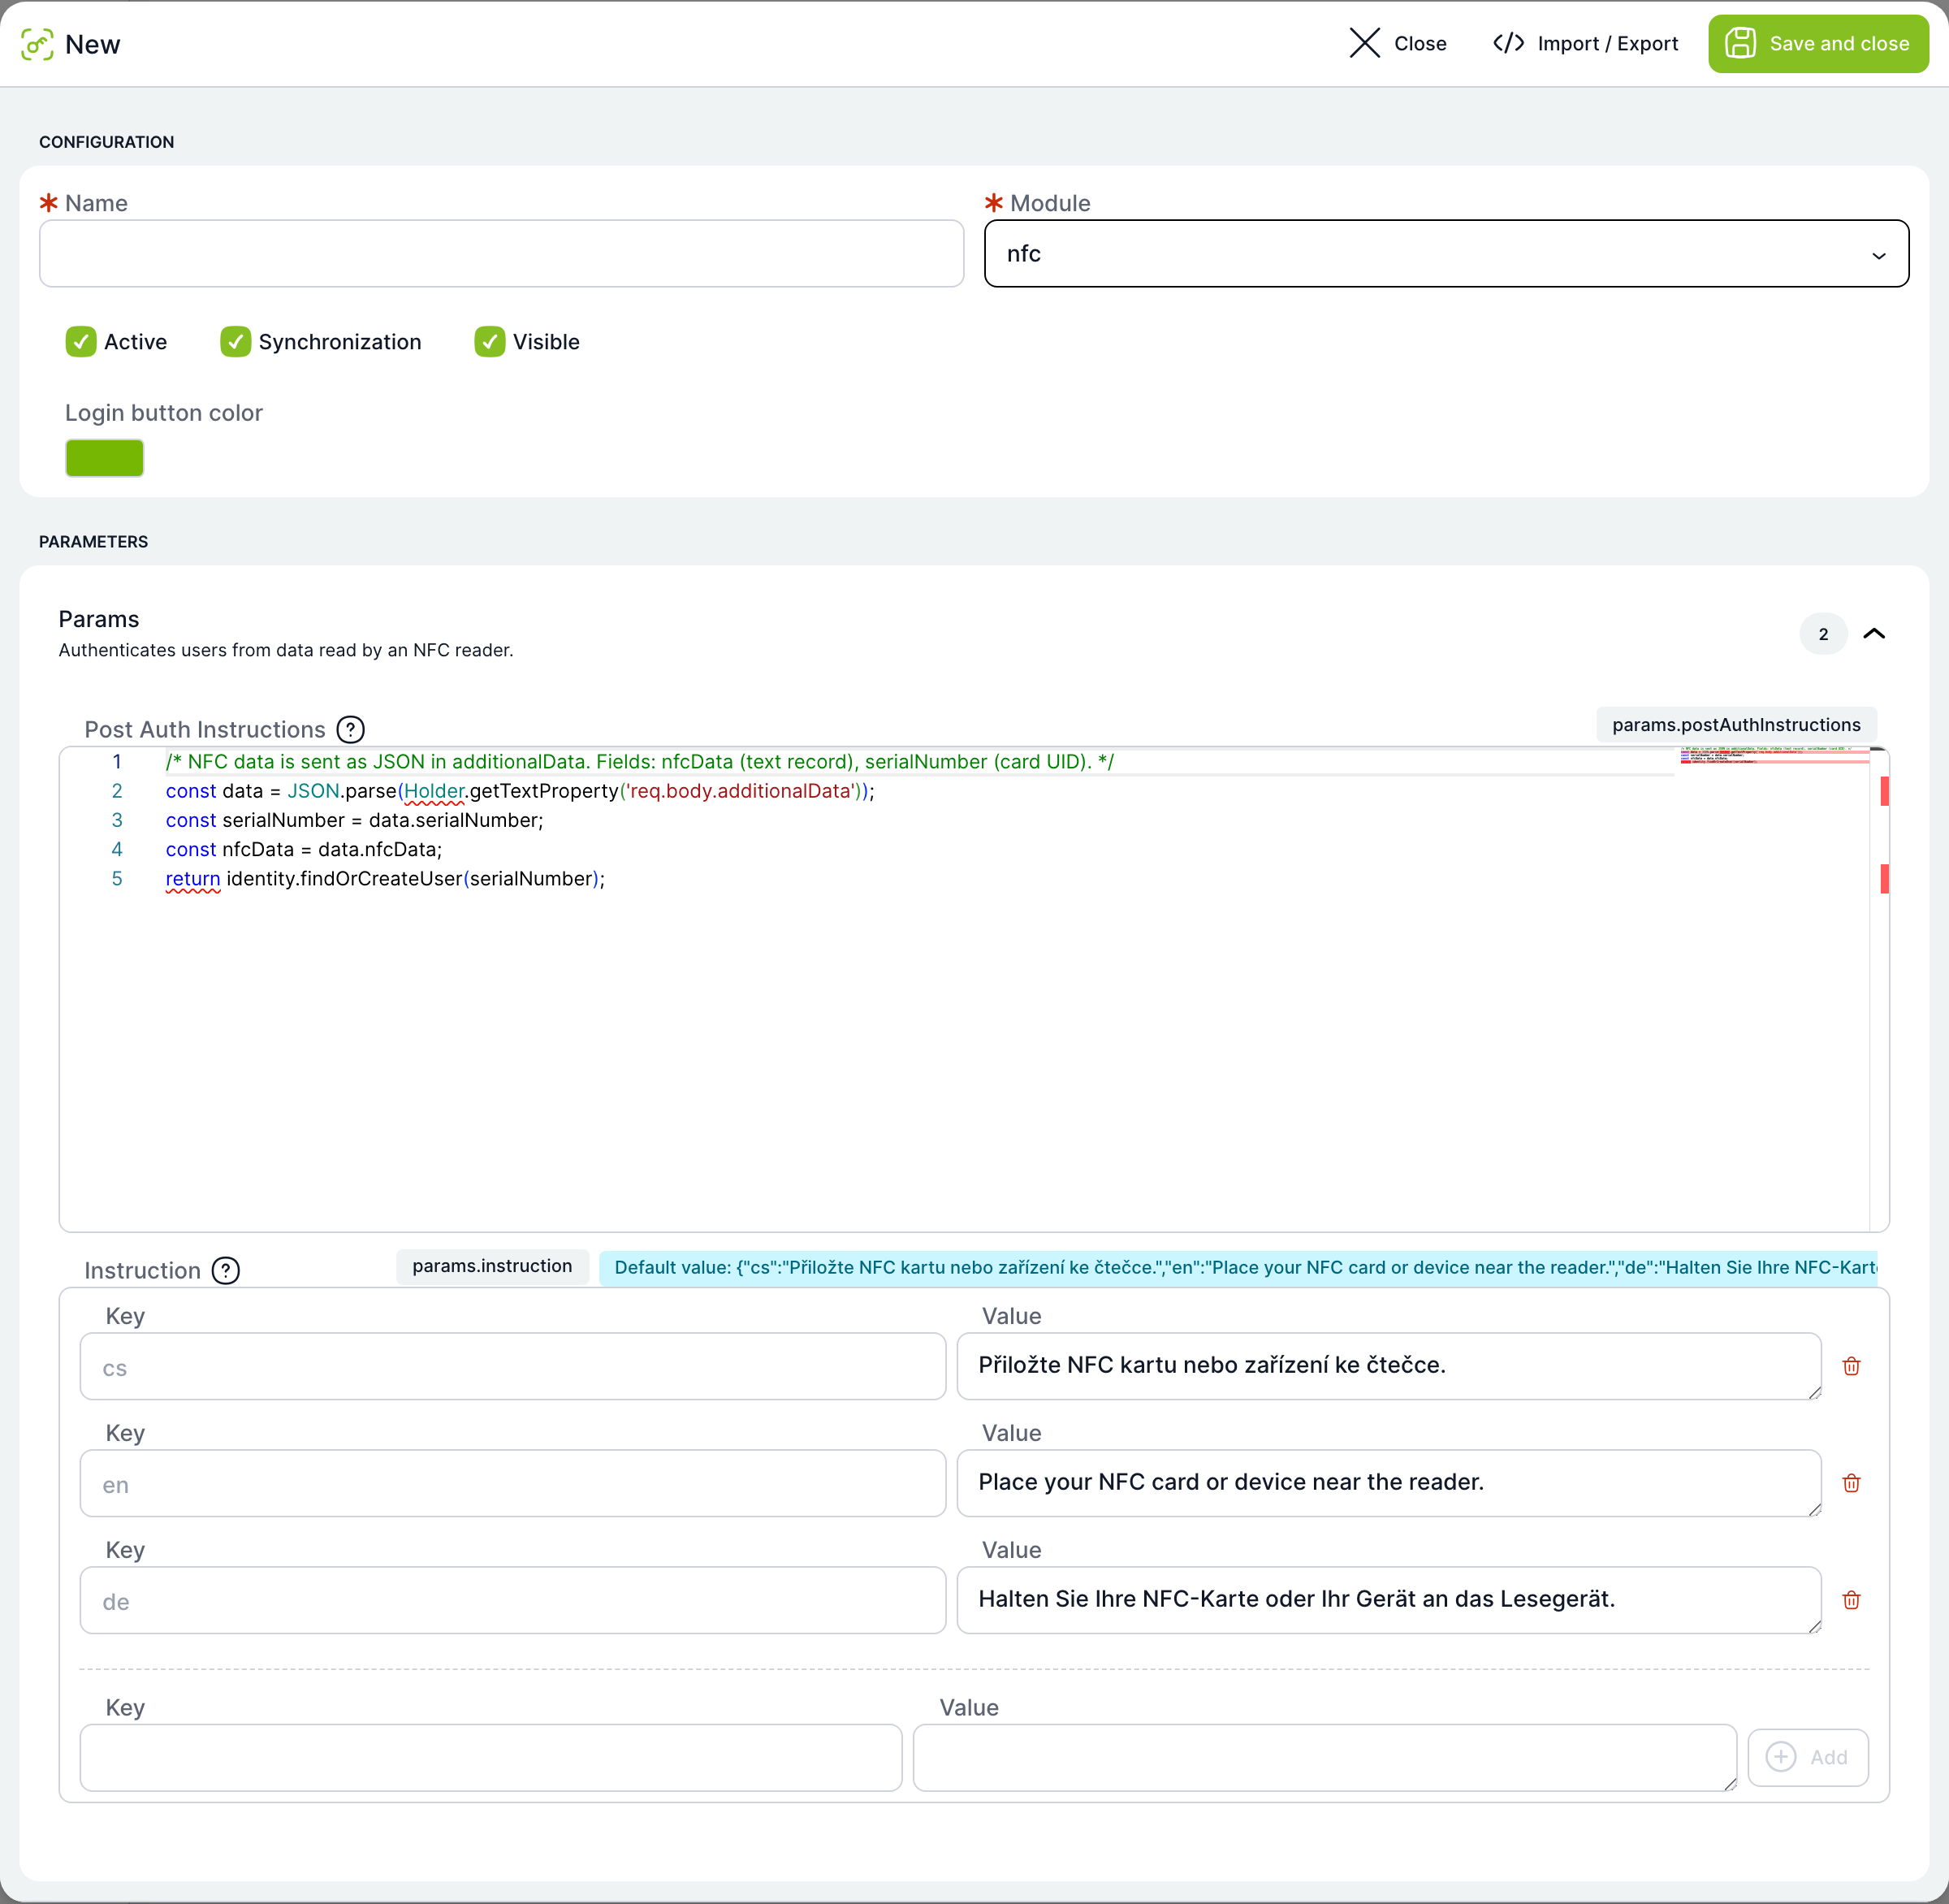
| Pole | Význam |
|---|---|
| Instrukce | Text (česky, anglicky, německy), který se uživateli zobrazí u čtečky. |
| Skript po přihlášení | Výchozí skript přečte sériové číslo karty z požadavku a najde nebo založí odpovídajícího uživatele; lze upravit, aby karta mapovala na jiný atribut uživatele. |
Modul NFC jde přidat a uložit, jen když je v Konfiguraci zapnutý přepínač čtečky NFC (
featureFlag.nfcReaderEnabled, výchozí vypnuto). Bez něj TAS uložení modulu odmítne.Apache Kerberos a Foreign (stručně)
Apache Kerberos má jen tři pole: adresu ověřovacího endpointu (výchozí <adresa serveru>/kerberos), příponu přihlášení odstraňovanou z hlavičky vzdáleného uživatele a skript po přihlášení.
Foreign (přesměrování na libovolnou externí přihlašovací stránku) má jediné pole – cílovou URL, na kterou se přihlášení přesměruje.
Password (přihlášení jménem a heslem uloženým v TAS) žádné nastavení nemá.
SMTP OAuth autentizace
Toto nastavení se netýká přihlašovacích modulů výše – jde o to, jak TAS autentizuje odesílání pošty přes SMTP server, který vyžaduje OAuth2 token místo hesla. Nastavuje se v Konfiguraci, ne na obrazovce Autentizace:
| Klíč | Význam |
|---|---|
integrations.mail.type | oauth2 zapne tento způsob (vedle basic, sendmail, msgraph). |
integrations.mail.host, .port | Adresa a port SMTP serveru. |
integrations.mail.basicAuth.user | Schránka, za kterou se maily odesílají. |
integrations.mail.oauth2.host | Adresa, kde TAS získá OAuth2 token. |
integrations.mail.oauth2.clientId, .clientSecret | Přihlašovací údaje aplikace pro token endpoint. |
integrations.mail.oauth2.grantType | Typ OAuth2 grantu (typicky client_credentials). |
integrations.mail.oauth2.scope | Požadovaný rozsah oprávnění. |
Napojení na Microsoft Graph (odesílání přes integrations.mail.type: "msgraph", čtení schránek) popisuje samostatně článek MS Graph (e-mail) – nejde o totéž jako SMTP OAuth, byť obě cesty mohou mířit na stejnou schránku Microsoft 365.
Související: Autentizace, Role a kompetence, MS Graph (e-mail), Trezor.
